Atak DDoS polega na zalaniu adresu IP tak dużą ilością śmieciowego ruchu, że łącze się zapycha, a prawdziwi gracze nie mogą wejść. Na serwerach gier jest to niestety częste: położenie serwera kosztuje bardzo niewiele.
Jak to działa
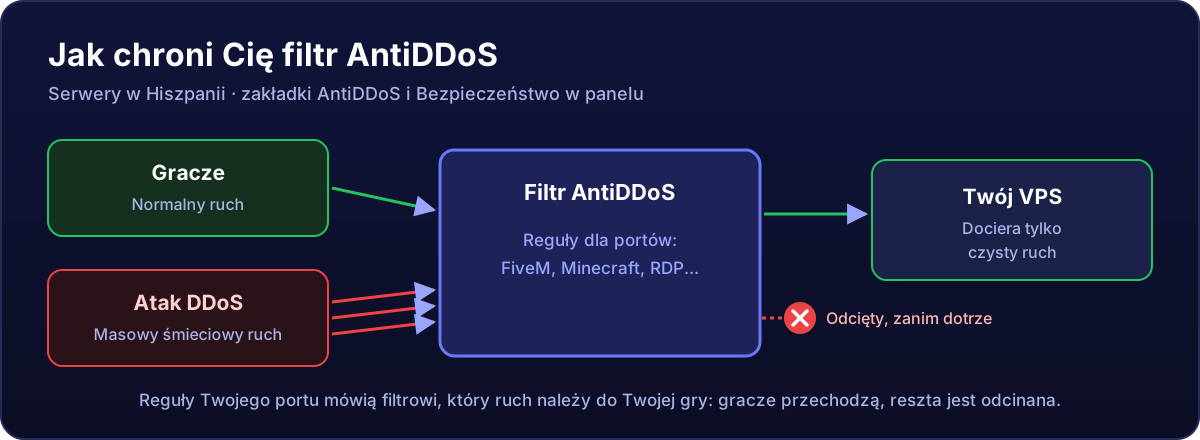
Cały ruch przechodzi przez filtr, zanim dotrze do Twojego serwera VPS. Gdy filtr wykryje atak, odcina go w tym miejscu, a do Twojego serwera trafia tylko czysty ruch. Wszystko dzieje się automatycznie: nie musisz niczego włączać ani nas powiadamiać.
Zakładka AntiDDoS
W przypadku serwerów w Hiszpanii karta Twojej usługi ma zakładkę AntiDDoS, w której znajdziesz:
- Status: „Ochrona aktywna”, gdy filtrowanie działa na Twoim adresie IP.
- Filtrowanie i Domyślna akcja filtra: jak jest skonfigurowana ochrona Twojego adresu IP.
- Zablokowane ataki: ostatnie ataki z informacją, kiedy miały miejsce, jakiego były typu, jaki był szczytowy ruch (w pakietach na sekundę, pps, i w bitach na sekundę, bps) i jak długo trwały.
Pusta lista to normalna sytuacja: albo nikt Cię nie zaatakował, albo filtr pochłonął atak, zanim ten został zarejestrowany.
Filtry dla portów
Filtr działa lepiej, gdy wie, jaka gra lub usługa jest uruchomiona na każdym porcie. Ustawia się to w zakładce Bezpieczeństwo, jednym kliknięciem dla najpopularniejszych (FiveM, Minecraft, Pulpit zdalny...): jak tworzyć filtry.
A jeśli podczas ataku zauważę przerwy?
- Na początku dużego ataku może wystąpić kilka sekund lagów, zanim filtr go rozpozna.
- Jeśli masz usługę na porcie bez filtra, zastosuj dla niej odpowiedni filtr w zakładce Bezpieczeństwo.
- Jeśli przerwy się utrzymują albo serwer staje się niedostępny, otwórz zgłoszenie, podając dokładną godzinę i, jeśli możesz, wynik MTR.
Czego AntiDDoS nie robi: nie chroni Cię przed kimś, kto zaloguje się Twoim hasłem, ani przed skryptem z tylnymi drzwiami (backdoorem). Do tego służą podstawowe zasady bezpieczeństwa.