Une attaque DDoS consiste à inonder une IP de tellement de trafic poubelle que la connexion sature et que les vrais joueurs ne peuvent plus entrer. Sur les serveurs de jeu, c'est malheureusement courant : faire tomber un serveur coûte très peu.
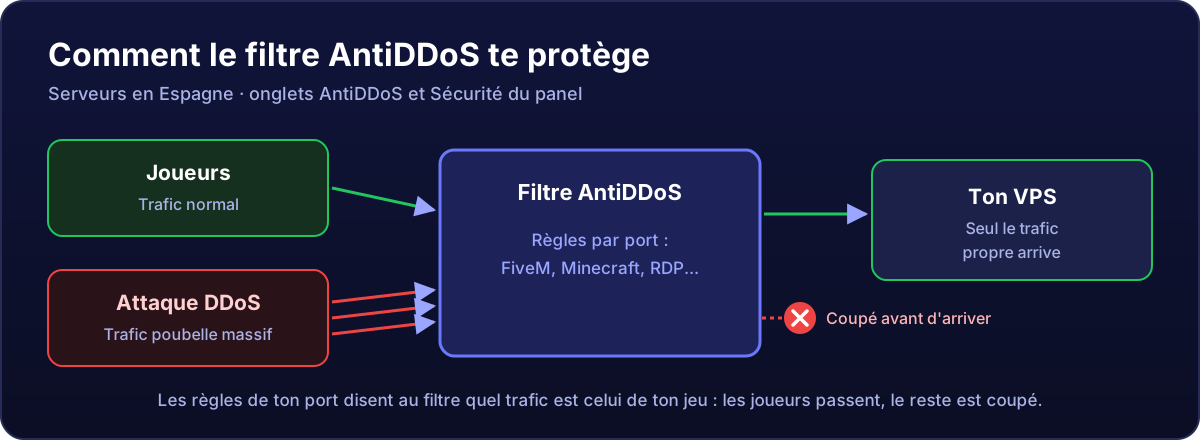
Comment ça marche
Tout le trafic passe par le filtre avant d'arriver à ton VPS. Quand il détecte une attaque, il la coupe à ce niveau et seul le trafic propre parvient à ton serveur. C'est automatique : tu n'as rien à activer ni à nous signaler.
L'onglet AntiDDoS
Sur les serveurs en Espagne, la fiche de ton service a un onglet AntiDDoS avec :
- État : « Protégé » quand le filtrage est actif sur ton IP.
- Filtrage et Action par défaut du filtre : comment est configurée la protection de ton IP.
- Attaques bloquées : les attaques récentes, avec leur date, leur type, le pic de trafic (en paquets par seconde, pps, et en bits par seconde, bps) et leur durée.
Si la liste est vide, c'est normal : soit tu n'as pas été attaqué, soit le filtre a absorbé l'attaque sans l'enregistrer.
Les filtres par port
Le filtre travaille mieux s'il sait quel jeu ou quel service tourne sur chaque port. Ça se règle dans l'onglet Sécurité, en un clic pour les plus courants (FiveM, Minecraft, Bureau à distance...) : comment créer des filtres.
Et si je remarque des coupures pendant une attaque ?
- Au début d'une grosse attaque, il peut y avoir quelques secondes de lag le temps que le filtre l'identifie.
- Si tu as un service sur un port sans filtre, applique-lui le sien dans Sécurité.
- Si les coupures continuent ou que le serveur devient inaccessible, ouvre-nous un ticket avec l'heure exacte et, si possible, un MTR.
Ce que l'AntiDDoS ne fait pas : il ne te protège pas de quelqu'un qui se connecte avec ton mot de passe ni d'un script avec une porte dérobée. Pour ça, il y a les mesures de sécurité de base.