Bei einem DDoS-Angriff wird eine IP mit so viel Datenmüll überflutet, dass die Verbindung überlastet ist und echte Spieler nicht mehr hineinkommen. Bei Spieleservern kommt das leider häufig vor: Einen Server lahmzulegen kostet sehr wenig.
So funktioniert es
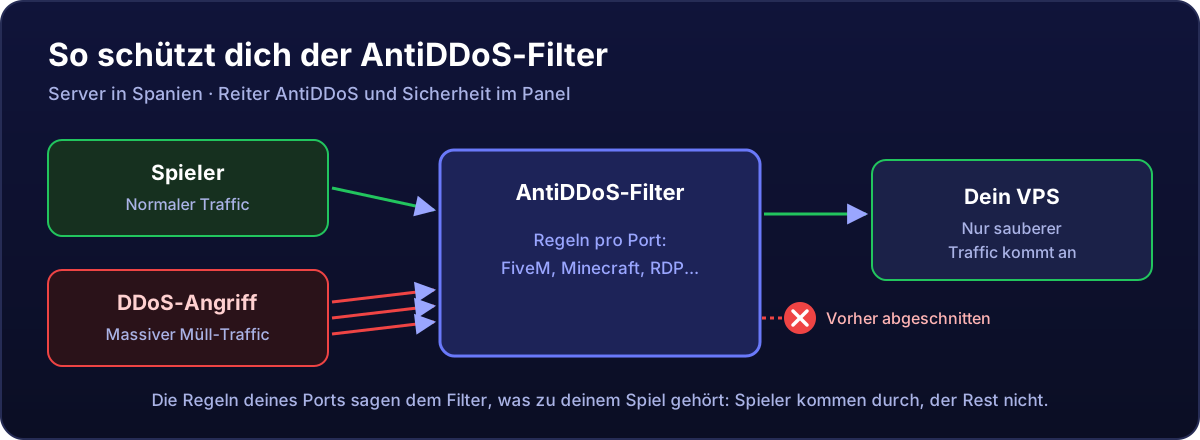
Der gesamte Verkehr läuft durch den Filter, bevor er deinen VPS erreicht. Erkennt er einen Angriff, schneidet er ihn dort ab, und bei deinem Server kommt nur sauberer Verkehr an. Das läuft automatisch: Du musst nichts aktivieren und uns nicht Bescheid geben.
Der Reiter AntiDDoS
Bei den Servern in Spanien hat die Seite deines Dienstes einen Reiter AntiDDoS mit:
- Status: „Geschützt“, wenn die Filterung für deine IP aktiv ist.
- Filterung und Standardaktion des Filters: wie der Schutz deiner IP eingestellt ist.
- Abgewehrte Angriffe: die letzten Angriffe, mit Zeitpunkt, Art, Spitze des Verkehrs (in Paketen pro Sekunde, pps, und in Bits pro Sekunde, bps) und Dauer.
Wenn die Liste leer ist, ist das normal: Entweder wurdest du nicht angegriffen, oder der Filter hat es abgefangen, ohne es zu erfassen.
Die Filter pro Port
Der Filter arbeitet besser, wenn er weiß, welches Spiel oder welcher Dienst auf welchem Port läuft. Das stellst du im Reiter Sicherheit ein, für die häufigsten (FiveM, Minecraft, Remotedesktop …) mit einem Klick: wie du Filter anlegst.
Und wenn ich während eines Angriffs Aussetzer merke?
- Zu Beginn eines großen Angriffs kann es ein paar Sekunden Lag geben, während der Filter ihn erkennt.
- Wenn ein Dienst auf einem Port ohne Filter läuft, leg seinen Filter unter Sicherheit an.
- Wenn die Aussetzer anhalten oder der Server nicht mehr erreichbar ist, öffne ein Ticket mit der genauen Uhrzeit und, wenn möglich, einem MTR.
Was AntiDDoS nicht leistet: Es schützt dich nicht vor jemandem, der sich mit deinem Passwort anmeldet, oder vor einem Skript mit Hintertür. Dafür gibt es die grundlegenden Sicherheitsmaßnahmen.