Bij een DDoS-aanval wordt een IP-adres overspoeld met zoveel nutteloos verkeer dat de verbinding verzadigd raakt en echte spelers niet meer binnenkomen. Bij gameservers komt dat helaas vaak voor: een server platleggen kost heel weinig.
Hoe het werkt
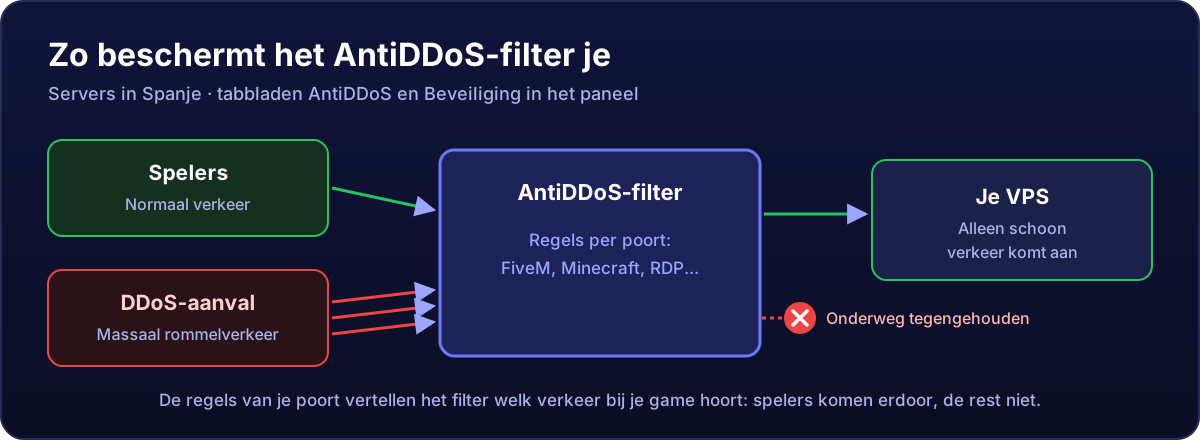
Al het verkeer gaat door het filter voordat het je VPS bereikt. Detecteert het filter een aanval, dan wordt die daar afgekapt en komt alleen schoon verkeer bij je server aan. Dat gaat automatisch: je hoeft niets in te schakelen en ons niets te laten weten.
Het tabblad AntiDDoS
Op servers in Spanje heeft de pagina van je dienst een tabblad AntiDDoS met:
- Status: “Beschermd” wanneer de filtering op je IP-adres actief is.
- Filtering en Standaardactie van het filter: hoe de bescherming van je IP-adres is ingesteld.
- Geblokkeerde aanvallen: de recente aanvallen, met wanneer ze plaatsvonden, van welk type ze waren, de verkeerspiek (in pakketten per seconde, pps, en in bits per seconde, bps) en hoelang ze duurden.
Is de lijst leeg, dan is dat normaal: je bent niet aangevallen, of het filter heeft de aanval opgevangen zonder hem te registreren.
De filters per poort
Het filter werkt beter als het weet welke game of dienst je op elke poort hebt draaien. Dat stel je in op het tabblad Beveiliging, met één klik voor de meest gebruikte (FiveM, Minecraft, Extern bureaublad...): zo maak je filters aan.
En als ik tijdens een aanval onderbrekingen merk?
- Bij het begin van een grote aanval kan er een paar seconden lag zijn terwijl het filter de aanval herkent.
- Draait er een dienst op een poort zonder filter, pas dan het bijbehorende filter toe via Beveiliging.
- Houden de onderbrekingen aan of is de server onbereikbaar, open dan een ticket met het exacte tijdstip en, als het kan, een MTR.
Wat AntiDDoS niet doet: het beschermt je niet tegen iemand die met jouw wachtwoord inlogt, en ook niet tegen een script met een achterdeur. Daarvoor zijn er de basismaatregelen voor beveiliging.