Un ataque DDoS consiste en inundar una IP con tanto tráfico basura que la conexión se satura y los jugadores de verdad no pueden entrar. En los servidores de juegos es por desgracia habitual: tumbar un servidor cuesta muy poco.
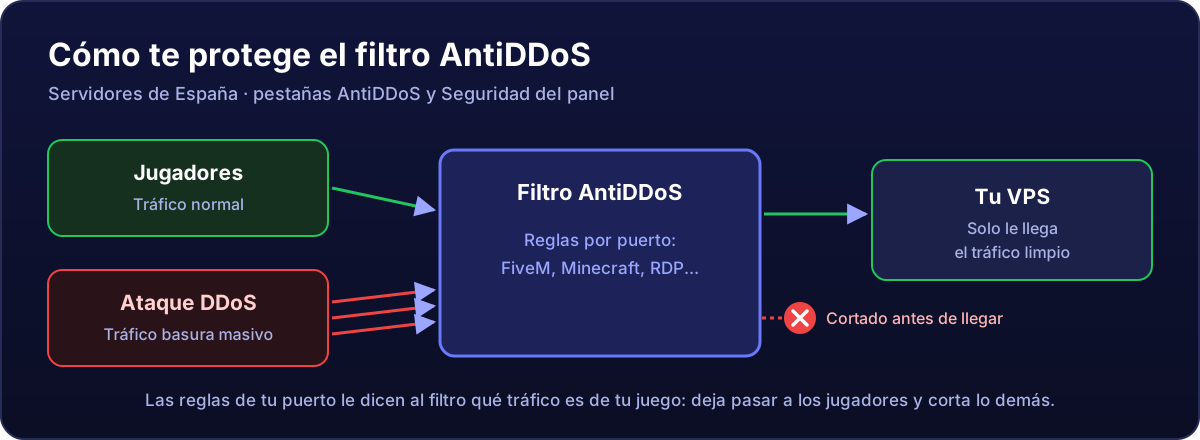
Cómo funciona
Todo el tráfico pasa por el filtro antes de llegar a tu VPS. Cuando detecta un ataque, lo corta ahí y a tu servidor solo le llega el tráfico limpio. Es automático: no tienes que activar nada ni avisarnos.
La pestaña AntiDDoS
En los servidores de España, la ficha de tu servicio tiene una pestaña AntiDDoS con:
- Estado: «Protegido» cuando el filtrado está activo en tu IP.
- Filtrado y Acción por defecto del filtro: cómo está configurada la protección de tu IP.
- Ataques mitigados: los ataques recientes, con cuándo fueron, de qué tipo, el pico de tráfico (en paquetes por segundo, pps, y en bits por segundo, bps) y cuánto duraron.
Si la lista está vacía, es lo normal: o no te han atacado, o el filtro lo absorbió sin llegar a registrarlo.
Los filtros por puerto
El filtro trabaja mejor si sabe qué juego o servicio tienes en cada puerto. Eso se hace en la pestaña Seguridad, con un clic para los más comunes (FiveM, Minecraft, escritorio remoto...): cómo crear filtros.
¿Y si noto cortes durante un ataque?
- Al empezar un ataque grande puede haber unos segundos de lag mientras el filtro lo identifica.
- Si tienes un servicio en un puerto sin filtro, aplícale el suyo en Seguridad.
- Si los cortes siguen o el servidor se queda inaccesible, ábrenos un ticket con la hora exacta y, si puedes, un MTR.
Lo que el AntiDDoS no hace: no te protege de alguien que entra con tu contraseña ni de un script con una puerta trasera. Para eso están las medidas básicas de seguridad.